Introdução
Um crachá pode identificar um funcionário, prestador de serviços ou visitante. Mas será que ele realmente autoriza essa pessoa a entrar em qualquer ambiente de uma empresa ou condomínio?
A resposta é não. A identificação é apenas uma das etapas de um processo que precisa considerar permissões, horários, áreas restritas e procedimentos internos.
O controle de acesso empresarial existe justamente para estabelecer quem pode entrar, onde pode circular e em quais condições uma autorização é válida. Mais do que conferir documentos ou observar uma identificação, esse processo envolve regras claras, profissionais capacitados e, em muitos casos, sistemas eletrônicos integrados.
Para síndicos, administradores e gestores de Recursos Humanos, compreender essa diferença é fundamental. Afinal, permitir a entrada de alguém não significa conceder acesso irrestrito às instalações, aos equipamentos ou às informações de uma organização.
O que significa controlar o acesso de pessoas?
O controle de acesso é o conjunto de procedimentos e recursos utilizados para identificar pessoas, verificar suas autorizações e permitir ou restringir a entrada em determinados locais.
Na prática, ele responde a três perguntas fundamentais:
- Quem é essa pessoa?
- Qual é a autorização concedida a ela?
- A entrada é permitida naquele local e naquele momento?
Imagine um prestador de serviços que chega a um edifício comercial para realizar a manutenção de um equipamento. Ele apresenta seus documentos, recebe uma identificação temporária e informa o nome do responsável pelo atendimento.
Mesmo após a confirmação de sua identidade, não significa que ele possa circular livremente por todos os andares. Seu acesso pode estar limitado à área técnica, durante um período determinado e mediante acompanhamento de um funcionário autorizado.
Esse é o princípio de um controle de acesso eficiente: a permissão deve corresponder à necessidade real de cada pessoa.
Por que o crachá não deve ser considerado uma autorização universal?
O crachá facilita a identificação visual e pode estar associado a um sistema eletrônico de controle. Entretanto, sua simples presença não comprova que a pessoa possui autorização para acessar qualquer ambiente.
Existem diferenças importantes entre identificar alguém e conceder uma permissão.
Identificação, autorização e acesso são etapas diferentes
A identificação permite reconhecer ou confirmar quem está diante do ponto de entrada. A autorização determina quais locais essa pessoa pode acessar. A liberação corresponde à decisão de permitir sua entrada após a verificação dos critérios aplicáveis.
Essas etapas podem funcionar de maneira integrada, mas não devem ser confundidas.
Por exemplo, um funcionário pode ter autorização para entrar no escritório durante o expediente, mas não para acessar o arquivo de documentos confidenciais. Da mesma forma, um visitante cadastrado pode estar autorizado a entrar na recepção sem poder circular pelas áreas operacionais.
Exemplos de permissões por perfil
| Perfil | Acesso permitido | Restrição possível |
|---|---|---|
| Funcionário administrativo | Escritório e áreas comuns | Sala de servidores |
| Prestador de serviços | Área autorizada para manutenção | Outros setores da empresa |
| Visitante | Recepção e sala de reunião | Áreas operacionais |
| Entregador | Local destinado ao recebimento | Demais dependências |
| Colaborador temporário | Setores definidos no contrato | Ambientes sem relação com sua atividade |
Esses exemplos ilustram possibilidades de configuração. As regras efetivas devem ser definidas de acordo com a atividade, as necessidades operacionais e os procedimentos de cada organização.
Como funciona um controle de acesso empresarial eficiente?
Um processo consistente não depende exclusivamente da atenção de uma pessoa na entrada. Ele combina procedimentos, responsabilidades e recursos adequados à realidade do local.
1. Identificação e cadastro
O primeiro passo é verificar a identidade da pessoa conforme o procedimento estabelecido. Dependendo da situação, pode ser necessário registrar nome, empresa de origem, responsável pela visita e finalidade do acesso.
O cadastro deve solicitar somente os dados necessários para a finalidade pretendida, com tratamento adequado das informações pessoais.
2. Confirmação da autorização
Após a identificação, é necessário confirmar se a pessoa tem permissão para entrar.
Essa verificação pode envolver uma lista de funcionários autorizados, uma confirmação do responsável pela visita, uma autorização previamente registrada ou a consulta a um sistema eletrônico.
Em ambientes com áreas restritas, a autorização deve considerar também o setor de destino e o horário permitido.
3. Registro da entrada e da saída
O registro de movimentação ajuda a compreender quem esteve no local e em qual período.
Dependendo da operação, podem ser registrados o horário de entrada, o horário de saída, o destino da visita e o responsável pelo atendimento.
Esses dados contribuem para auditorias internas e para a apuração de ocorrências. Entretanto, o registro precisa ter uma finalidade definida, acesso restrito e prazo de retenção compatível com as obrigações aplicáveis.
4. Emissão de identificações temporárias
Visitantes e prestadores de serviços podem receber crachás específicos, com identificação visual diferente daquela utilizada pelos funcionários.
Quando existe integração com um sistema eletrônico, a credencial temporária também pode ter permissões limitadas e prazo de validade.
Essa prática reduz a possibilidade de uma autorização antiga continuar válida após o término de uma visita ou de um serviço.
5. Tratamento de exceções
Um procedimento eficiente também estabelece o que fazer quando alguém não aparece no cadastro, apresenta uma autorização divergente ou solicita acesso fora do horário previsto.
Nessas situações, o profissional responsável deve seguir um fluxo de confirmação, em vez de liberar a entrada apenas porque a pessoa demonstra familiaridade com o ambiente ou afirma conhecer alguém da organização.
O papel da portaria profissional nesse processo
A portaria é frequentemente o primeiro ponto de contato entre uma organização e as pessoas que chegam às suas instalações. Por isso, seu funcionamento influencia tanto a organização da rotina quanto a qualidade do atendimento.
Uma portaria profissional pode executar atividades como:
- Recepcionar visitantes, funcionários e prestadores de serviços.
- Conferir autorizações conforme os procedimentos internos.
- Registrar entregas, entradas e saídas quando aplicável.
- Comunicar a chegada de visitantes aos responsáveis.
- Orientar o público sobre as regras de circulação.
- Encaminhar situações fora do procedimento para a pessoa responsável.
- Registrar ocorrências relevantes e transmitir informações entre turnos.
É importante diferenciar essas atividades das atribuições específicas de outras funções profissionais. A definição dos serviços contratados deve respeitar a legislação aplicável e os limites de atuação de cada categoria.
O objetivo não é criar obstáculos desnecessários, mas estabelecer um fluxo organizado, previsível e compatível com as necessidades do empreendimento.
Uma empresa de vigilância patrimonial pode oferecer muito mais do que profissionais presenciais
Ao avaliar uma empresa de serviços patrimoniais, é comum concentrar a atenção na quantidade de profissionais disponíveis para atuar presencialmente. Entretanto, a estrutura de atendimento pode envolver diferentes recursos e atividades complementares.
A composição depende do contrato, das características do imóvel, da legislação e das necessidades identificadas durante a avaliação operacional.
Controle de acesso
Consiste na aplicação de procedimentos para identificar pessoas, verificar permissões e organizar a entrada e a saída de funcionários, visitantes, fornecedores e prestadores de serviços.
É especialmente relevante em condomínios empresariais, indústrias, centros logísticos, hospitais e edifícios com áreas de circulação restrita.
Monitoramento eletrônico
Pode incluir o acompanhamento de imagens de câmeras, sensores e outros dispositivos eletrônicos, conforme a estrutura implantada.
Esses recursos ajudam a identificar situações que exigem atenção, verificar ocorrências e fornecer informações para a tomada de decisões.
A instalação de equipamentos, por si só, não garante resultados. É necessário definir quem acompanha os alertas, como as ocorrências são comunicadas e quais providências devem ser adotadas.
Rondas e inspeções operacionais
As rondas consistem em percursos planejados para observar áreas específicas e verificar condições previamente estabelecidas.
Conforme o contrato e a natureza do serviço, podem incluir a inspeção de acessos, áreas comuns, perímetros, portas e outros pontos relevantes.
A frequência, os trajetos e os registros devem ser definidos de acordo com as características do local e com os riscos identificados.
Portaria e recepção
A operação de portaria organiza o fluxo de pessoas e atende às demandas de recepção, comunicação e encaminhamento.
Em condomínios comerciais, por exemplo, esse trabalho pode envolver a confirmação de reuniões, o direcionamento de visitantes e a comunicação com os ocupantes das unidades.
Gestão de riscos
A gestão de riscos busca identificar situações que possam prejudicar a continuidade das atividades, causar perdas ou comprometer o funcionamento de uma instalação.
O trabalho pode envolver o levantamento de vulnerabilidades, a avaliação de procedimentos, a análise de ocorrências anteriores e a definição de medidas preventivas.
Em vez de adotar as mesmas regras para todos os ambientes, a organização passa a estabelecer prioridades de acordo com as características de sua operação.
Integração com sistemas eletrônicos
Dependendo da infraestrutura disponível, os procedimentos de entrada podem ser integrados a leitores de cartões, credenciais digitais, fechaduras eletrônicas, câmeras e plataformas de gerenciamento.
Essa integração permite, por exemplo, associar uma credencial a determinadas portas e horários, suspender permissões quando necessário e consultar registros de movimentação.
O projeto deve considerar a confiabilidade dos equipamentos, os procedimentos de contingência, a gestão das permissões e a proteção dos dados tratados.
Controle de acesso manual ou eletrônico: qual escolher?
Não existe uma solução única para todos os empreendimentos. A escolha depende do volume de pessoas, da quantidade de entradas, das áreas restritas, do orçamento e da complexidade da operação.
| Critério | Controle manual | Controle eletrônico |
|---|---|---|
| Identificação | Conferência realizada por profissional | Pode utilizar credenciais e leitores |
| Registro | Livro, formulário ou planilha | Registros digitais automatizados |
| Permissões | Conferidas conforme procedimentos | Podem ser configuradas por perfil |
| Histórico | Depende da organização dos registros | Pode facilitar consultas e auditorias |
| Investimento | Pode exigir menos infraestrutura inicial | Pode envolver equipamentos, licenças e manutenção |
| Contingência | Depende dos procedimentos e da equipe | Exige alternativas para falhas de energia ou sistema |
Uma solução manual bem estruturada pode atender a operações menores. Em locais com grande circulação ou múltiplos setores, os recursos eletrônicos podem facilitar a administração das permissões.
Também é possível combinar os dois modelos. A tecnologia executa tarefas de registro e validação, enquanto os profissionais tratam exceções, orientam visitantes e tomam decisões que exigem avaliação contextual.
Como implementar regras de acesso em empresas e condomínios
A implantação deve começar pelo entendimento da rotina, e não pela compra de equipamentos.
Mapeie os pontos de entrada e as áreas restritas
Identifique todas as entradas, os acessos de serviço, os estacionamentos e os ambientes que exigem autorização específica.
Considere também os horários de maior movimento e as situações em que funcionários, visitantes e fornecedores utilizam os mesmos espaços.
Defina perfis e níveis de permissão
Estabeleça quais grupos podem acessar cada área e em quais horários.
O princípio do menor privilégio é uma referência útil: cada pessoa deve receber apenas as permissões necessárias para realizar suas atividades.
Essa regra também deve ser aplicada aos acessos digitais quando o sistema de controle de entrada estiver integrado a outras plataformas.
Padronize os procedimentos
Crie orientações claras para cadastro, identificação, autorização, emissão de credenciais, registro de ocorrências e tratamento de exceções.
Os procedimentos precisam ser compreensíveis para os profissionais envolvidos e estar disponíveis para consulta durante a operação.
Revise as autorizações periodicamente
Mudanças de função, desligamentos, encerramentos de contratos e alterações na estrutura física podem tornar permissões antigas inadequadas.
Por isso, é importante definir responsáveis pela revisão e pelo cancelamento de credenciais que não sejam mais necessárias.
Estabeleça indicadores de acompanhamento
Alguns indicadores podem ajudar a avaliar o funcionamento do processo:
- Quantidade de acessos não autorizados identificados.
- Número de cadastros incompletos ou inconsistentes.
- Tempo médio de atendimento na entrada.
- Quantidade de credenciais temporárias vencidas ainda ativas.
- Tempo de resposta a ocorrências registradas.
- Percentual de revisões de permissões realizadas no prazo.
Os indicadores devem ser interpretados em conjunto. Um aumento no número de ocorrências registradas, por exemplo, pode refletir uma melhoria na capacidade de identificação e documentação, e não necessariamente uma piora da operação.
Erros comuns no controle de acesso
Algumas falhas aparentemente simples podem comprometer a consistência dos procedimentos.
Liberar a entrada apenas porque a pessoa usa um crachá
A identificação visual não substitui a verificação da autorização. É necessário conferir se a credencial é válida e se corresponde ao acesso solicitado.
Compartilhar credenciais entre funcionários
Quando várias pessoas utilizam a mesma identificação eletrônica, torna-se mais difícil atribuir corretamente as movimentações registradas.
Sempre que possível, as credenciais devem ser individuais e vinculadas às permissões correspondentes.
Manter acessos ativos após o encerramento de um vínculo
Credenciais de ex-funcionários, prestadores de serviços ou visitantes frequentes precisam ser canceladas quando deixam de ser necessárias.
O processo de desligamento deve incluir a revisão dos acessos físicos e, quando aplicável, digitais.
Ignorar visitantes sem agendamento
A ausência de um agendamento não significa necessariamente que a visita deva ser recusada. Significa que a autorização precisa ser confirmada conforme o procedimento estabelecido.
O profissional responsável deve saber a quem recorrer para resolver esse tipo de situação.
Depender exclusivamente da tecnologia
Equipamentos podem apresentar falhas, perder conectividade ou exigir manutenção.
Uma operação consistente prevê procedimentos alternativos, responsáveis pela tomada de decisão e critérios para restabelecer o funcionamento normal.
LGPD e proteção de dados no controle de acesso
O cadastro de visitantes, o registro de horários e a utilização de imagens podem envolver dados pessoais. Por isso, os procedimentos precisam considerar a Lei Geral de Proteção de Dados Pessoais (LGPD), Lei nº 13.709/2018.
A organização responsável pelo tratamento deve avaliar, entre outros aspectos:
- Qual é a finalidade da coleta de cada informação.
- Qual é a hipótese legal aplicável ao tratamento.
- Quais dados são realmente necessários.
- Quem pode consultar os registros.
- Por quanto tempo as informações serão mantidas.
- Como os dados serão protegidos contra acesso indevido.
- Como serão atendidos os direitos dos titulares, quando aplicáveis.
A coleta de informações deve ser proporcional à finalidade. Solicitar dados excessivos sem justificativa pode aumentar os riscos operacionais e as responsabilidades da organização.
Em ambientes com câmeras, também é importante estabelecer regras para acesso, consulta, compartilhamento e retenção das imagens.
A definição das responsabilidades entre condomínio, empresa contratante, prestadora de serviços e fornecedores de tecnologia deve ser analisada conforme a operação concreta. Em caso de dúvida, é recomendável consultar um profissional especializado em proteção de dados.
Como escolher uma empresa para administrar o controle de acesso
Antes de contratar uma prestadora de serviços, síndicos e gestores devem avaliar mais do que o preço e a quantidade de profissionais disponibilizados.
Considere os seguintes pontos:
- Escopo contratual: verifique quais atividades estão incluídas, quais são as responsabilidades de cada parte e quais serviços dependem de contratação adicional.
- Capacitação da equipe: avalie como os profissionais são orientados sobre procedimentos, atendimento, registro de ocorrências e comunicação de situações excepcionais.
- Recursos tecnológicos: confirme quais sistemas e equipamentos estão disponíveis, como são mantidos e de que maneira se integram à operação.
- Procedimentos documentados: solicite informações sobre cadastro, autorização, emissão de credenciais, tratamento de exceções e comunicação de ocorrências.
- Gestão de dados: verifique como as informações pessoais e os registros de movimentação são tratados e protegidos.
- Indicadores e relatórios: entenda como a prestadora acompanha a qualidade do serviço e apresenta resultados à contratante.
- Regularidade profissional: quando o contrato envolver atividades sujeitas a autorização ou fiscalização específica, confirme o atendimento às exigências legais aplicáveis.
No Brasil, a Lei nº 14.967/2024 instituiu o Estatuto da Segurança Privada e da Segurança das Instituições Financeiras. A contratação de serviços relacionados à proteção patrimonial deve considerar o enquadramento da atividade e as exigências regulatórias pertinentes, incluindo as atribuições da Polícia Federal.
Nem toda atividade de portaria ou controle de entrada possui o mesmo enquadramento jurídico. Por isso, é importante avaliar o serviço efetivamente executado, sem presumir que todas as funções estejam sujeitas às mesmas regras.
Conclusão
Um crachá identifica uma pessoa, mas não deve funcionar como autorização irrestrita. Para administrar entradas de maneira organizada, é necessário combinar identificação, validação de permissões, registros confiáveis, procedimentos definidos e revisão periódica dos acessos.
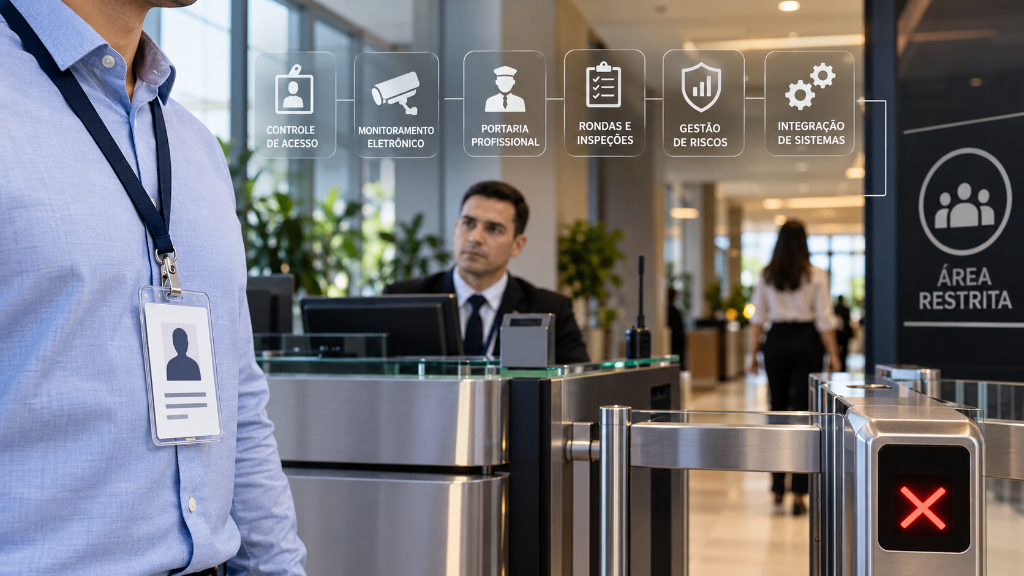
O controle de acesso empresarial também pode fazer parte de uma estrutura mais ampla, com portaria profissional, monitoramento eletrônico, rondas, gestão de riscos e integração tecnológica. A escolha dos recursos deve partir das necessidades reais do empreendimento e dos riscos que precisam ser tratados.
Para síndicos, administradores e gestores de RH, o próximo passo é revisar as regras existentes, identificar possíveis falhas e verificar se os serviços contratados correspondem às necessidades da operação.
Solicite uma avaliação técnica do seu empreendimento e conheça as soluções disponíveis para organizar os acessos, melhorar os processos internos e estabelecer critérios claros de autorização.
Fontes e referências recomendadas
Para aprofundar o tema e verificar os aspectos legais e técnicos, consulte:
- Brasil. Lei nº 13.709/2018 — Lei Geral de Proteção de Dados Pessoais (LGPD).
- Brasil. Lei nº 14.967/2024 — Estatuto da Segurança Privada e da Segurança das Instituições Financeiras.
- Autoridade Nacional de Proteção de Dados (ANPD) — materiais orientativos sobre tratamento de dados pessoais e medidas de segurança.
- Polícia Federal — orientações e informações institucionais sobre atividades de segurança privada e requisitos regulatórios.
- International Organization for Standardization (ISO) — ISO 31000, diretrizes para gestão de riscos.
- National Institute of Standards and Technology (NIST) — publicações sobre controle de acesso lógico e gestão de identidades, úteis como referências complementares para sistemas eletrônicos.
As referências acima são pontos de partida para consulta. A aplicação de requisitos legais e técnicos deve considerar a versão vigente das normas, a natureza do serviço e as características de cada empreendimento.